
בעידן שבו המידע הוא נכס מרכזי, ארגונים נדרשים לבצע בחינה מעמיקה של הנתונים שברשותם. תהליך זה אינו רק טכני, אלא נוגע בליבת ההגנה על זכויות הפרט. הרשימה הבאה סוקרת את הנושאים
המרכזיים שכל ארגון, בין אם הוא חברה עסקית, עמותה, גוף ממשלתי או רשות מקומית, צריך להכיר ולנהל. הרשות להגנת הפרטיות יצרה כלי דיגיטלי לזיהוי סיכוני פרטיות בארגון – גרסת בטא, ועיקרו מוצג במאמר זה. מוזמנים לפנות לעצמכם זמן ולענות בשקיפות על השאלון המצורף לכלי הדיגיטלי. בסיום המענה תקבלו סיכום עם המלצות פעולה כלליות מלווה בסייג לפיו ההמלצות אינן מהוות רשימה ממצה של כלל הצעדים שיש לנקוט בהם לצורך הגנה על הפרטיות בארגונך ולא משקף את העמידה או אי העמידה בהוראות חוק הגנת הפרטיות ותקנותיו, אלא מתייחס רק לעיקר כפי שעלה מהתשובות שסימנתם בשאלון.
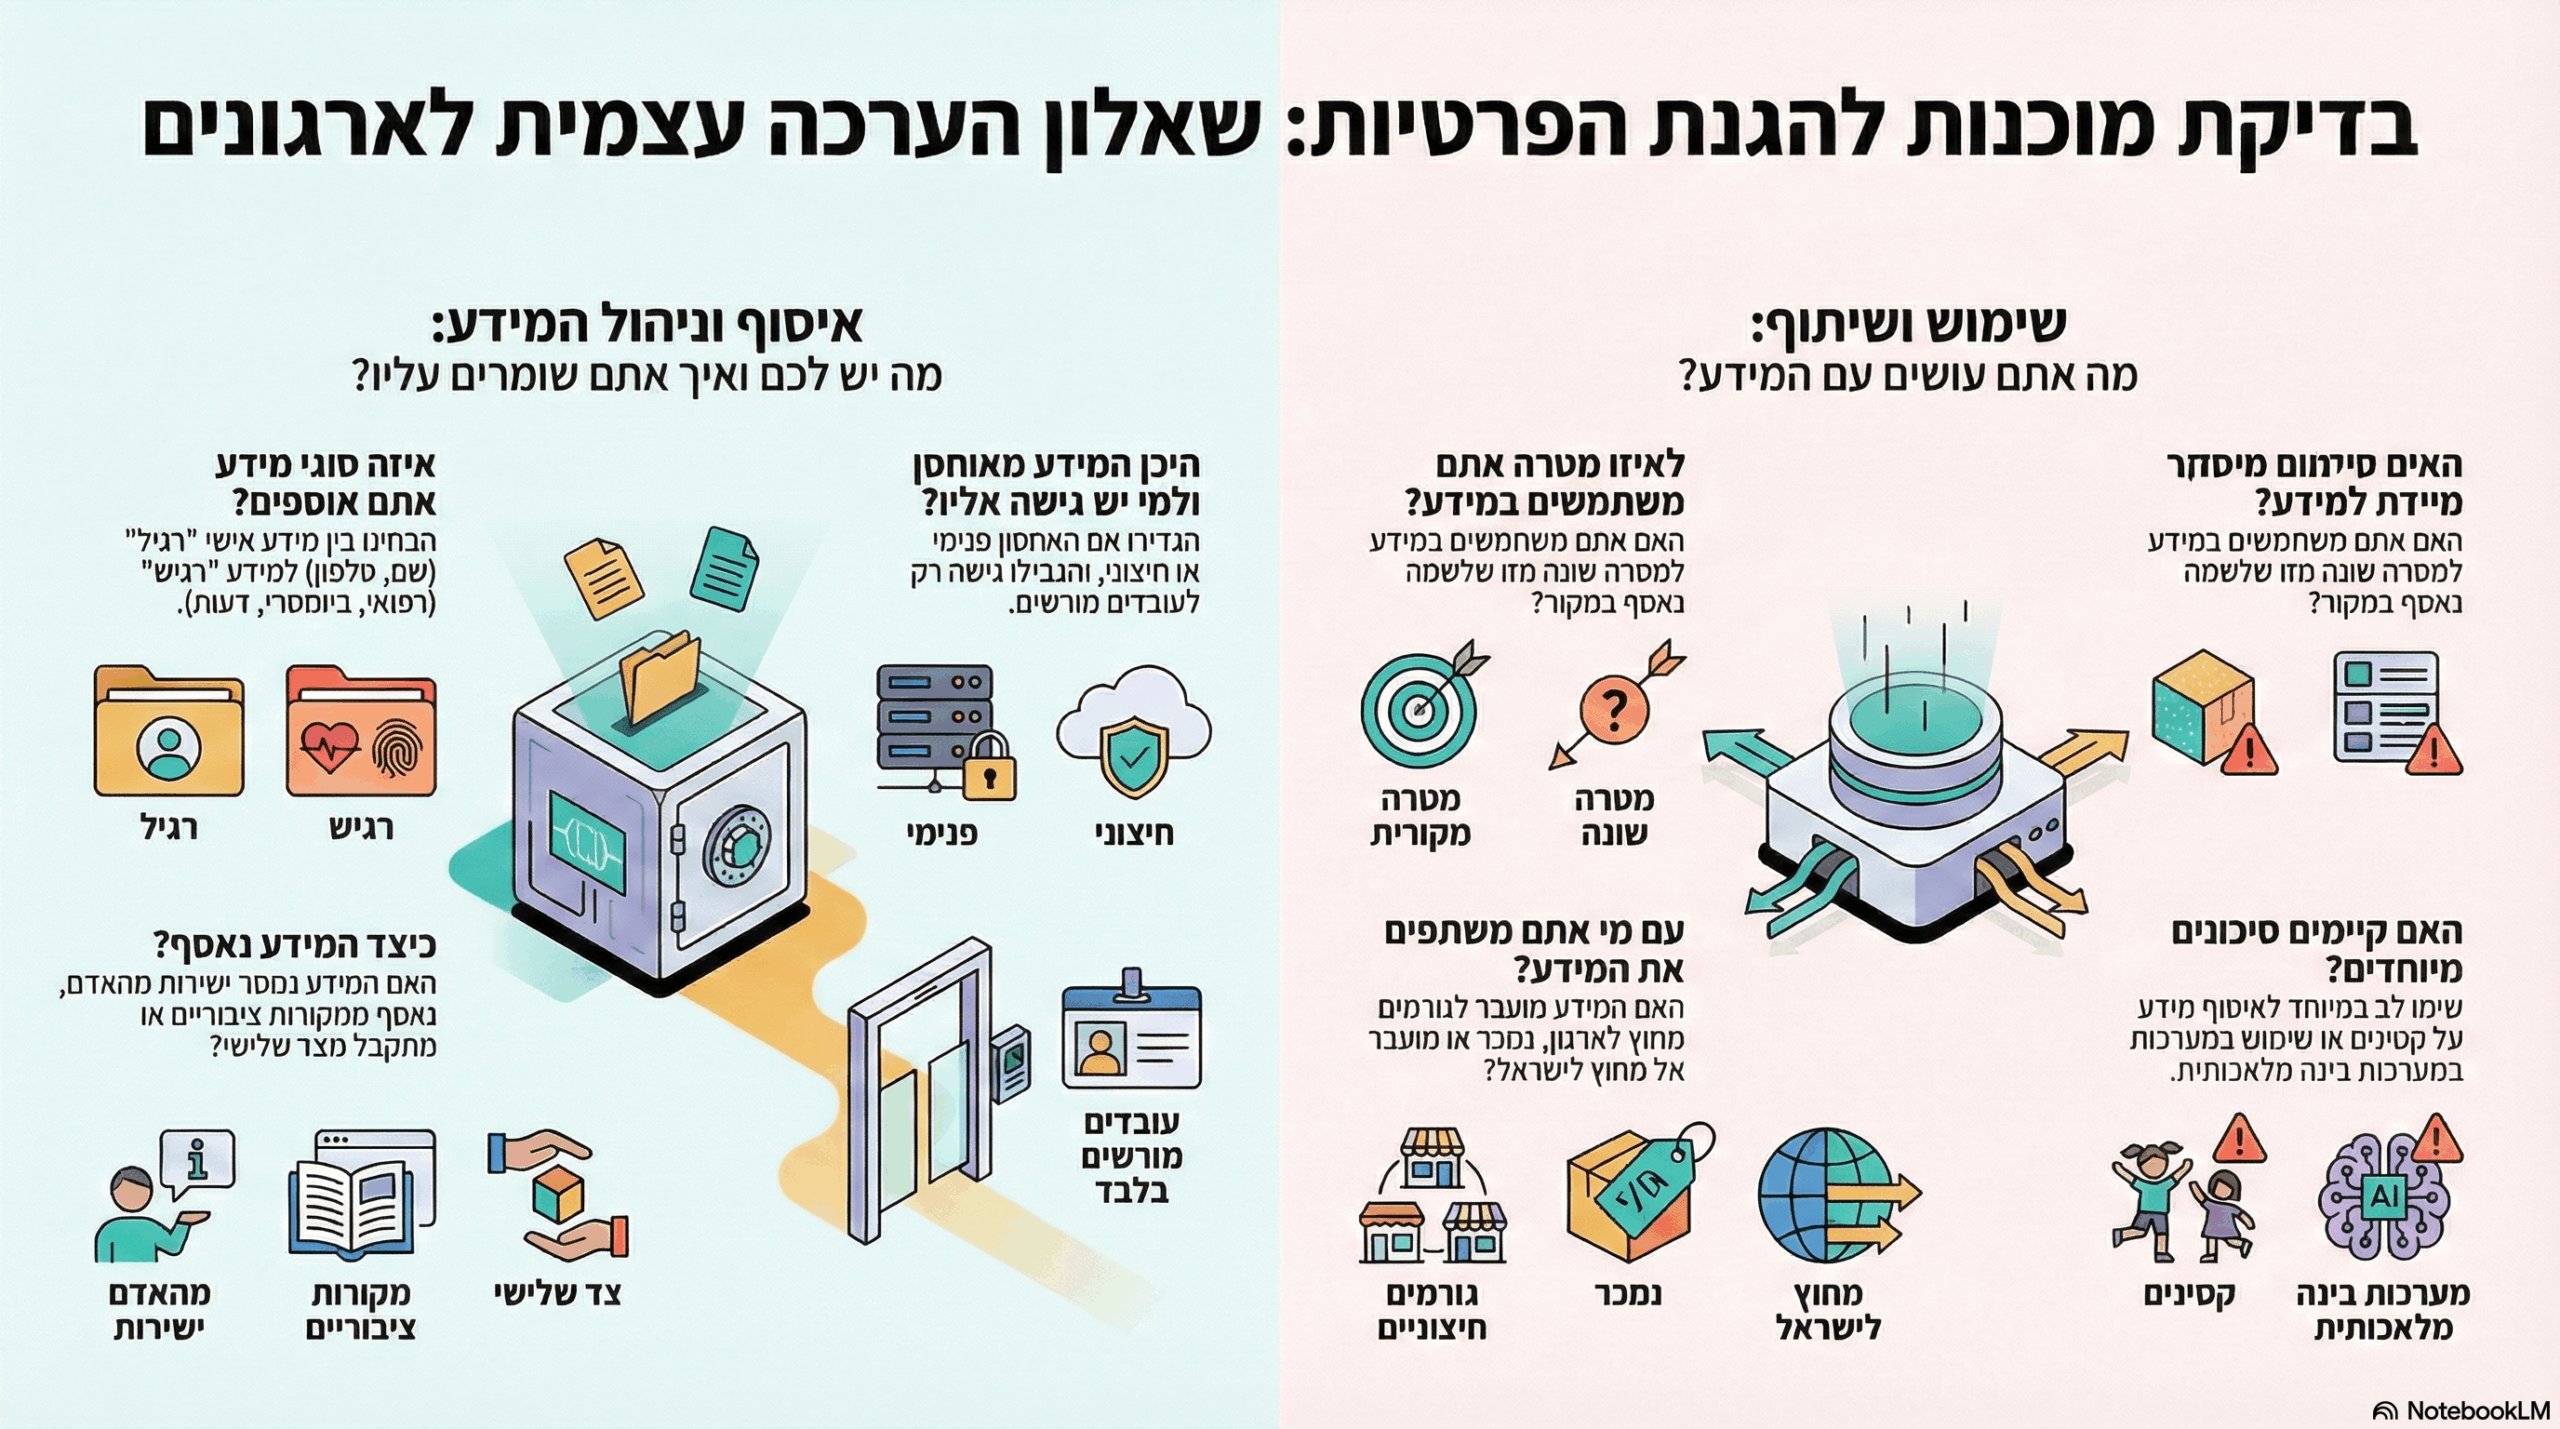
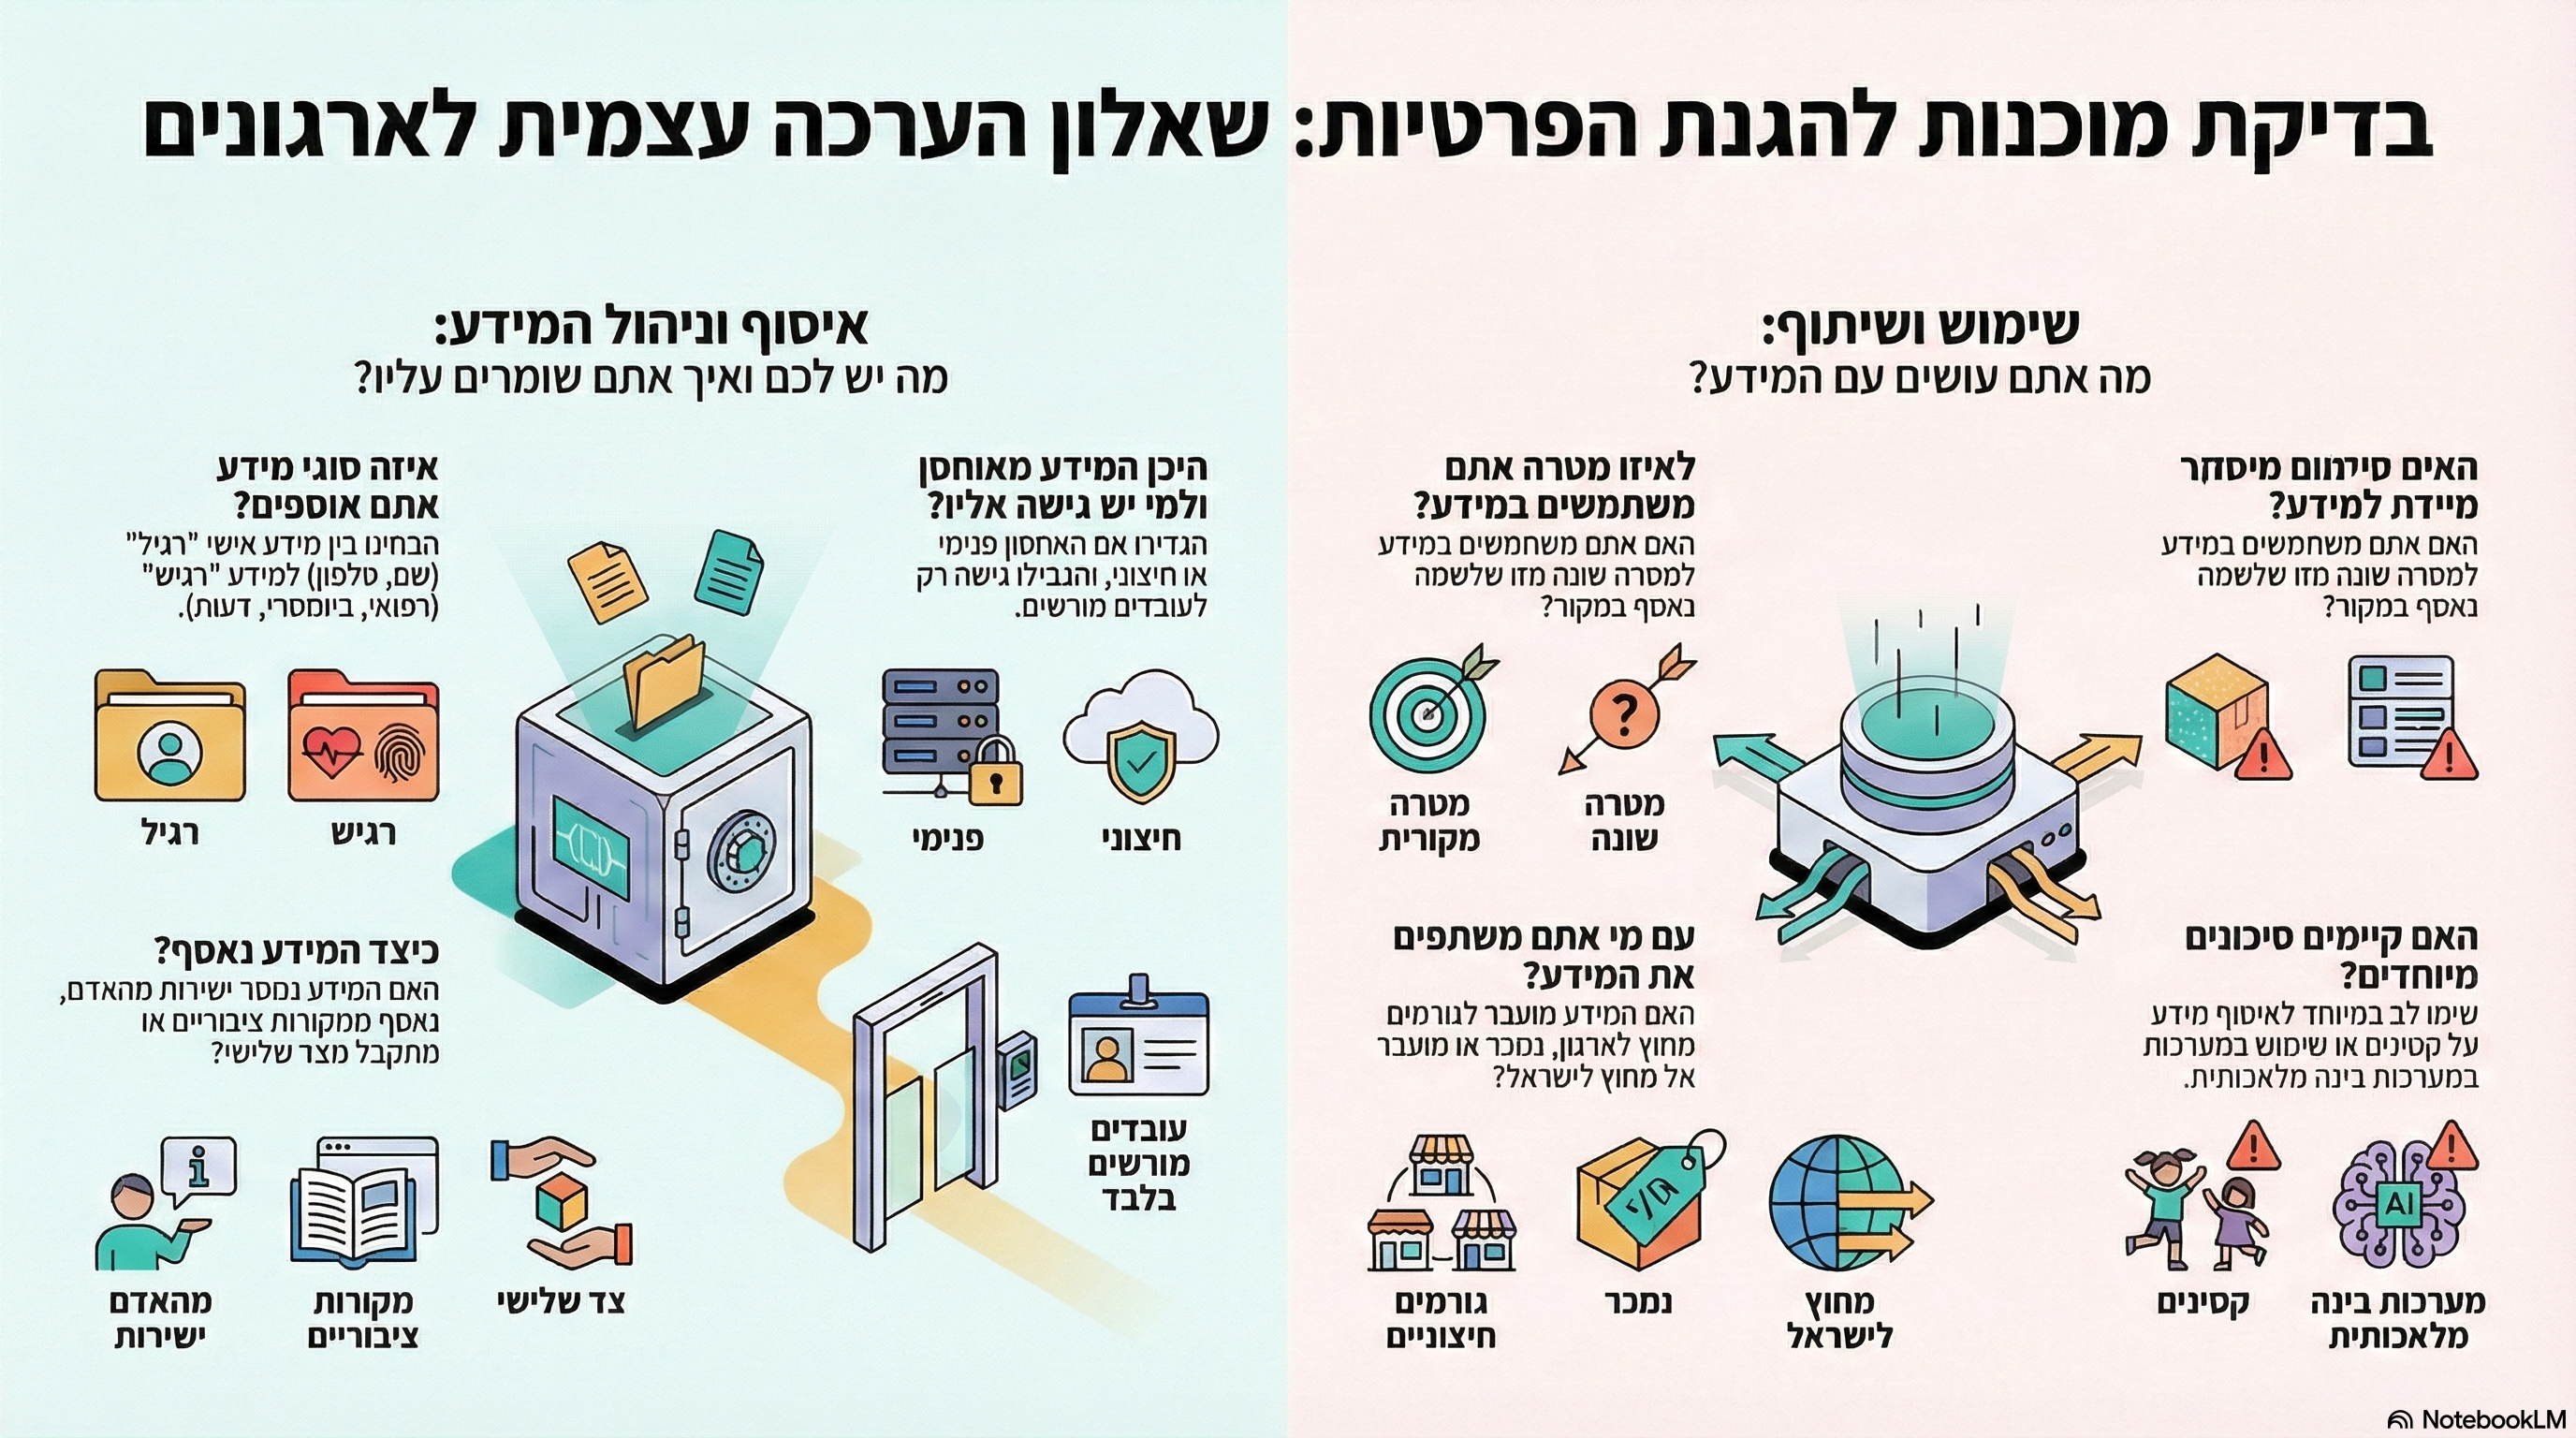
בתמצית ניתן לומר כי השאלות מבוססות על עקרונות רגולטוריים ושאלות מפתח שכל מנהל חייב לשאול את עצמו. מטרתו לסייע לארגונים למפות את זרימת המידע אצלם, החל מהשאלה הבסיסית "האם אנחנו אוספים מידע רגיש?" דרך אופן אבטחתו ושמירתו, ועד לסוגיות מתקדמות כמו שימוש בבינה מלאכותית והעברת מידע לחו"ל. זהו כלי עזר שנועד להפוך את החובות המורכבות לתוכנית עבודה סדורה וברורה.
בין היתר בוחן השאלון
הגדרת המידע ואופן האיסוף הצעד הראשון בניהול נכון הוא זיהוי "מידע אישי", כל מידע הנוגע לאדם מזוהה או הניתן לזיהוי. על הארגון למפות כיצד המידע מגיע אליו: האם האדם מסר אותו בעצמו (מרצונו או כחלק מהסכם), האם הוא נאסף ממקורות גלויים לציבור, או שהתקבל דרך צד שלישי. שאלת בסיס נוספת היא האם האיסוף נעשה בהתבסס על הסכמתו המפורשת של האדם עליו נאסף המידע.
סיווג רגישות המידע לא כל הנתונים דורשים את אותה רמת הגנה. יש להבחין בין סוגי המידע השונים הנאספים:
• מידע בסיסי ליצירת קשר: כולל פרטים כגון שם, כתובת, מספרי טלפון וכתובת דואר אלקטרוני.
• מידע רגיש ואינטימי: קטגוריה זו כוללת מידע על צנעת הפרט, חיי משפחה ונטייה מינית, דעות פוליטיות, אמונות דתיות, מוצא ועבר פלילי.
• מידע ביומטרי ובריאותי: כולל מידע רפואי, גנטי ומזהים ביומטריים שנועדו לאימות זהות ממוחשב.
• מידע פיננסי, התנהגותי ומקצועי: נתוני שכר, פעילות פיננסית, נתוני מיקום ותעבורה, צילומים, ואף הערכות אישיות מקצועיות.
ניהול מידע אישי: אבטחה, שימוש והגנה על זכויות
אבטחה, אחסון ונגישות ניהול המידע תלוי בהיקף המאגר – שיכול לכלול אלפי ועד מאות אלפי רשומות על עובדים, לקוחות או מקבלי שירות. שאלת המפתח באבטחת המידע היא היכן הוא מאוחסן: האם במאגר  פנימי של הארגון או אצל ספק חיצוני. היבט קריטי נוסף הוא הרשאות הגישה, האם המידע פתוח לכל עובדי הארגון, מוגבל למורשים בלבד שהוסמכו לכך, או נגיש גם לגורמים חיצוניים. כמו כן, יש לבחון האם עיבוד המידע נעשה בתוך הארגון ("In-house") או שהארגון מסתייע בגורם חיצוני לצורך כך.
 פנימי של הארגון או אצל ספק חיצוני. היבט קריטי נוסף הוא הרשאות הגישה, האם המידע פתוח לכל עובדי הארגון, מוגבל למורשים בלבד שהוסמכו לכך, או נגיש גם לגורמים חיצוניים. כמו כן, יש לבחון האם עיבוד המידע נעשה בתוך הארגון ("In-house") או שהארגון מסתייע בגורם חיצוני לצורך כך.
עקרונות השימוש ושמירת המידע ארגונים מחויבים לעקרון "צמצום המידע". עליהם לוודא שאינם מחזיקים מידע מעבר לנדרש למטרה המקורית, וכי ישנה הצדקה להחזיק במידע זה ולא להשתמש בדרכים חלופיות להשגת המטרה. בנוסף, יש להגדיר את משך שמירת המידע: האם הוא נשמר רק לזמן השימוש, לפרק זמן מוגבל נוסף, או ללא הגבלת זמן כלל. חובה לוודא שהשימוש במידע תואם את המטרה שלשמה נאסף מלכתחילה, ושלא נעשה בו שימוש למטרות אחרות ללא הצדקה.
העברת מידע וזכויות מיוחדות בעידן הגלובלי, יש לבחון האם המידע מועבר אל מחוץ לגבולות המדינה או מתקבל ממדינות (כגון באירופה) הכפופות לרגולציה מחמירה. כמו כן, יש לבחון האם הארגון משתף מידע עם גורמים שאינם ספקים, סוחר במידע, או משתמש בו לדיוור ישיר מותאם אישית (למשל על סמך גיל או מקום מגורים). לבסוף, בודק הכלי הדיגיטלי האם הארגון נדרש לאפשר לאנשים לעיין במידע האישי שלהם לפי בקשה, ולתת דעת מיוחדת בעת איסוף מידע על קטינים או בשימוש במערכות בינה מלאכותית העלולות להשפיע על זכויות אדם.
————————————————-
האמור במאמר מבוסס על פרסום באתר הרשות לפרטיות ואינו מהווה בשום אופן תחליף לביצוע תסקיר השפעה על פרטיות מלא ומפורט המותאם לארגון שלך, ואינו מהווה בשום אופן המלצה או אי המלצה ליצור תסקיר מתאים ואינו מהווה חוות דעת משפטית ביחס למצב הפרטיות בארגון שלך.המאמר נועד להאיר את החשיבות שבפרטיות בארגון, ויש להתייעץ עם גורם מומחה בכל דבר ועניין.
המאמר אינו מהווה ייעוץ משפטי מכל סוג שהוא ו/או ייעוץ אחר ואיו מהווה המלצה לעשות או לא לעשות פעולה כלשהי. כל העושה שימוש במידע המופיע במאמר עושה זאת על אחריותו/ה בלבד. יש להיוועץ עם עו"ד או עם איש מקצוע אחר בתחום. המאמר מסתייע בכלי בינה מלאכותית ועל הקורא החובה לבדוק ולהתאים לצרכיו.
ט.ל.ח


